Auditoría de Sistemas
Evaluar el estado actual para construir el estado necesario.
La Tecnología de Información dejó hace mucho tiempo de ser únicamente un recurso de soporte. Hoy forma parte de los procesos, servicios, decisiones y capacidades estratégicas de prácticamente cualquier organización.
La Auditoría de Sistemas de YANAPTI evalúa la Gestión de TI y la Ciberseguridad utilizando estándares, marcos y prácticas internacionalmente reconocidas, adaptando los criterios de evaluación al contexto, riesgos, objetivos y dinámica particular de cada negocio.
Dos perspectivas que convergen en el negocio
Evalúa cómo la organización gobierna, planifica, administra, opera y controla sus recursos tecnológicos para apoyar sus objetivos institucionales.
Puede comprender gobierno de TI, planificación, arquitectura, proyectos, servicios, infraestructura, proveedores, continuidad, procesos, recursos y gestión de riesgos tecnológicos.
Evalúa las capacidades establecidas para proteger información, activos, servicios y procesos frente a amenazas internas y externas.
Puede comprender gobierno de seguridad, gestión de riesgos, identidades y accesos, protección de activos, monitoreo, respuesta a incidentes, recuperación, continuidad y otros controles relevantes.
El marco se selecciona según el objetivo
No todas las organizaciones tienen las mismas necesidades ni deben evaluarse utilizando un único modelo. Seleccionamos y combinamos referencias reconocidas según el objeto, alcance y propósito de cada auditoría.
Estándares internacionales aplicables a sistemas de gestión, seguridad de la información, continuidad, gobierno, riesgos y otros ámbitos relacionados.
Marcos y buenas prácticas para evaluar y fortalecer capacidades relacionadas con ciberseguridad, riesgos y resiliencia.
Controles priorizados que permiten contrastar capacidades prácticas de protección frente a escenarios comunes de ciberseguridad.
Referencia para evaluar gobierno y gestión de información y tecnología, vinculando TI con necesidades y objetivos del negocio.
Buenas prácticas aplicables a la gestión de servicios de TI y a la generación de valor mediante servicios tecnológicos.
Regulaciones, estándares sectoriales y otras prácticas pueden incorporarse cuando el contexto, riesgo o naturaleza de la organización así lo requieran.
Una auditoría estructurada y basada en evidencia
Conformidad y hallazgos
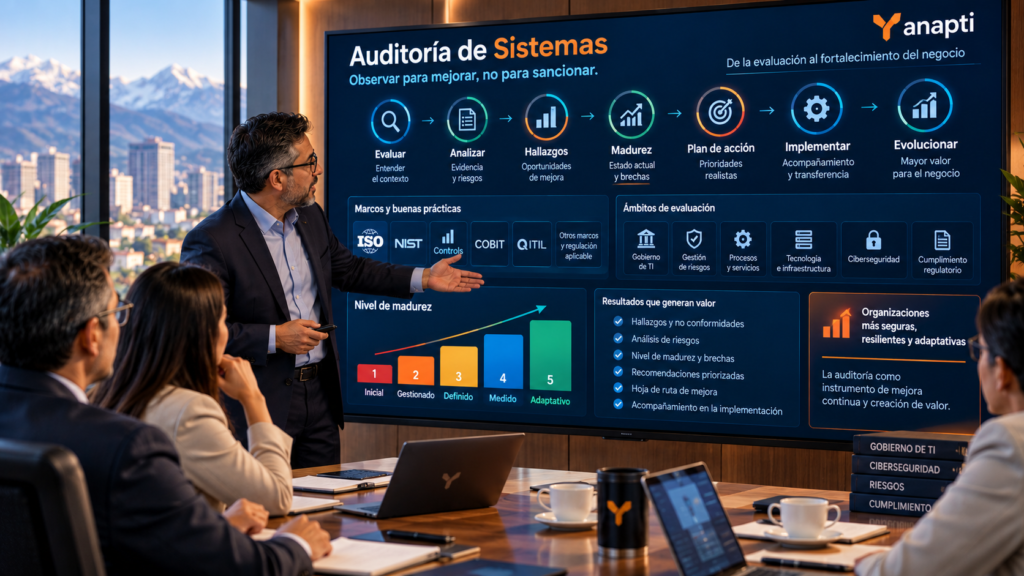
Cuando la evaluación utiliza un estándar o criterio formal, determinamos el grado de cumplimiento y documentamos las observaciones, hallazgos y, cuando corresponda, las no conformidades identificadas.
Cada resultado debe estar sustentado por criterios y evidencia suficiente, permitiendo comprender la situación observada, su riesgo y las acciones requeridas.
Madurez y capacidad
Cumplir un requisito no explica necesariamente cuán desarrollada está una capacidad.
Por ello complementamos la evaluación con modelos de madurez que permiten establecer dónde se encuentra actualmente la organización y hacia qué estado necesita evolucionar.
El objetivo no es alcanzar siempre el nivel máximo, sino determinar el nivel apropiado según riesgo, criticidad, recursos y necesidades del negocio.
Del estado actual al estado objetivo
La madurez permite transformar una observación aislada en una perspectiva evolutiva. Dependiendo del marco utilizado, los niveles y criterios específicos pueden variar.
No todas las organizaciones necesitan llegar al nivel 5
Un modelo de madurez pierde sentido cuando el nivel máximo se convierte automáticamente en la meta.
YANAPTI busca establecer un estado objetivo coherente con la dinámica de cada organización: su estrategia, exposición, criticidad, regulación, dependencia tecnológica, recursos y apetito de riesgo.
De esta manera, la auditoría permite identificar no solamente qué está mal o qué falta, sino también qué debería evolucionar, cuánto y por qué.
Auditorías según la necesidad
Evaluaciones incorporadas al programa o plan periódico de auditoría de la organización.
Revisiones orientadas a un proceso, tecnología, riesgo, sistema o necesidad determinada.
Evaluaciones originadas por incidentes, situaciones particulares o circunstancias que requieren un análisis específico y mayor profundidad.
Resultados que permiten tomar decisiones
Situaciones relevantes identificadas durante la evaluación.
Incumplimientos respecto del criterio aplicable cuando corresponda.
Sustento objetivo de las conclusiones de auditoría.
Análisis del impacto que las observaciones pueden representar.
Determinación del estado de las capacidades evaluadas.
Nivel esperado según la realidad y necesidades del negocio.
Distancia existente entre el estado actual y el esperado.
Acciones orientadas a reducir riesgos y fortalecer capacidades.
Priorización de acciones para avanzar hacia el estado definido.
Experiencia que complementa al estándar
YANAPTI desarrolla actividades relacionadas con Auditoría de Sistemas desde finales de la década de 1990, acumulando experiencia en organizaciones financieras, públicas, privadas y de diferentes sectores.
La experiencia en auditoría, gestión de TI, seguridad de la información, ciberseguridad, riesgos, continuidad y cumplimiento permite interpretar los marcos internacionales desde la realidad de cada organización.
Nuestros profesionales complementan la experiencia práctica con formación y certificaciones relacionadas con auditoría, gobierno, gestión de TI, seguridad de la información y ciberseguridad.
Auditar para evolucionar
Una auditoría aporta valor cuando sus resultados permiten comprender el presente y tomar mejores decisiones sobre el futuro.
No evaluamos únicamente para determinar qué falta.
Evaluamos para comprender dónde estamos y definir
hacia dónde necesitamos evolucionar.