Cuando el fraude se sienta en el directorio: lecciones del caso Nodus Bank para el sistema financiero boliviano
Guido Rosales 13/10/2026El expresidente del directorio de Nodus International Bank fue sentenciado en Estados Unidos por un esquema que desvió millones del banco hacia sus propios intereses y contribuyó a su colapso en 2023. Analizamos cómo operó, qué controles fallaron y qué lecciones deja para las entidades supervisadas por ASFI, proponiendo cinco señales de alerta y recomendaciones concretas para directorios, auditores y supervisores.
Un caso que no comenzó con un ciberataque
Cuando el fraude se sienta en el directorio: lecciones del caso Nodus Bank para el sistema financiero boliviano
Sin malware ni intrusiones: un esquema de seis años cometido desde la alta dirección de una entidad financiera y lo que nos enseña frente a la regulación actual.
El expresidente del directorio de Nodus International Bank fue sentenciado en Estados Unidos por un esquema que desvió millones del banco hacia sus propios intereses y contribuyó a su colapso en 2023. Analizamos cómo operó, qué controles fallaron y qué lecciones deja para las entidades supervisadas por ASFI, proponiendo cinco señales de alerta y recomendaciones concretas para directorios, auditores y supervisores.
01Un caso que no comenzó con un ciberataque
Estamos acostumbrados a asociar las pérdidas millonarias en entidades financieras con ransomware, fraude en canales digitales o intrusiones sofisticadas. El caso que analizamos hoy rompe ese molde. No hubo malware, ni credenciales robadas, ni un atacante externo. El riesgo estaba sentado en la cabecera de la mesa del directorio.
Juan Francisco Ramírez, banquero venezolano, expresidente de la junta directiva y copropietario de Nodus International Bank, entidad bancaria internacional que operaba en Puerto Rico, fue sentenciado a 62 meses de prisión y tres años de libertad supervisada. Además se le ordenó el decomiso de aproximadamente 13,6 millones de dólares, monto que representa lo que obtuvo de la conspiración. Su sentencia se suma a la de Tomás Niembro Concha, CEO y principal accionista de la entidad, condenado a más de 9 años de prisión.
Debemos entender que este no es un caso de tecnología, sino de gobierno. Y precisamente por eso consideramos que ofrece lecciones valiosas para quienes trabajamos en auditoría, gestión de riesgos y seguridad de la información en entidades reguladas.
02Anatomía del esquema
El esquema se sostuvo durante seis años sobre tres mecanismos complementarios. Analicemos cada uno.
Entre 2017 y 2023, Ramírez y otros conspiraron para invertir más de 11 millones de dólares del banco en un prestamista con sede en Miami, con el fin de que este prestara esos fondos a Ramírez y a su cómplice. Para ocultar la naturaleza prohibida de las operaciones, el banco realizó inversiones ficticias en esa entidad crediticia. En términos simples, el banco no prestaba a sus dueños; prestaba a un tercero que luego prestaba a sus dueños. El intermediario existía precisamente para que el control de partes vinculadas no lo viera.
Entre enero de 2018 y septiembre de 2021, indujeron fraudulentamente al directorio y al contralor del banco a aprobar la compra de al menos 47 pagarés por cerca de 25,3 millones de dólares, emitidos por una financiera de Miami que ambos poseían. Los pagarés aparentaban financiar préstamos a personas o empresas legítimas, pero los fondos se destinaron a inversiones personales, hipotecas y gastos de tarjetas de crédito.
El tercer movimiento es, desde la mirada forense, el más revelador. A inicios de marzo de 2023, el regulador (OCIF, Oficina del Comisionado de Instituciones Financieras de Puerto Rico) notificó su intención de liquidar el banco. El 28 de abril de 2023, sabiendo que la liquidación era inminente y sin autorización del regulador, hicieron que el banco comprara a su propia financiera una cartera de aproximadamente 26 millones de dólares, en su mayoría morosa e improductiva, y la aceptara como pago de la deuda de los 47 pagarés. Esa operación liberó a la financiera de su deuda y dificultó al liquidador recuperar los fondos.
En total, las acciones de Ramírez ocasionaron pérdidas de al menos 23,6 millones de dólares al banco, que terminó en liquidación en 2023.
03Lo que falló: una lectura desde el gobierno corporativo
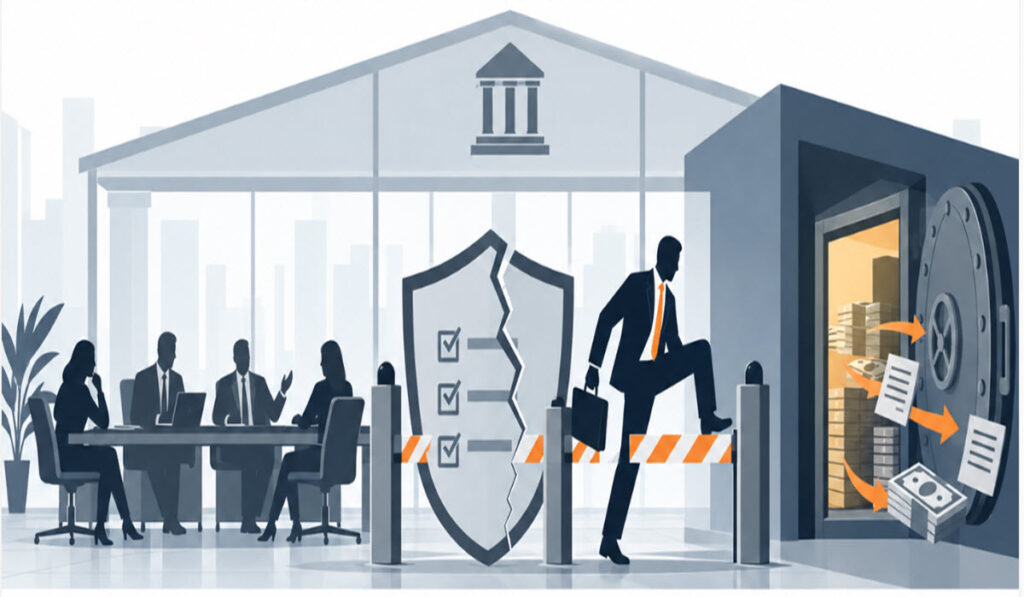
Tomemos una analogía. Una fortaleza medieval puede tener murallas sólidas, fosos profundos y guardias en cada torre. Pero si quien abre el portón desde adentro es el propio señor del castillo, ninguna de esas defensas sirve. El modelo de las tres líneas de defensa funciona bajo un supuesto implícito: que la alta dirección es parte de la solución y no del problema.
En Nodus Bank ese supuesto se quebró en varios niveles a la vez.
- El directorio. Ramírez y su cómplice ocultaron a los demás directores, a los ejecutivos y al regulador que ciertas inversiones o préstamos los beneficiaban, en violación de la ley de Puerto Rico y de la política interna del banco sobre transacciones con personas vinculadas. La política existía. Lo que no existía era un mecanismo que verificara su cumplimiento sin depender de la declaración del propio interesado.
- El contralor y la segunda línea. Fueron inducidos a aprobar operaciones con información incompleta. Notemos que el control falló por diseño, no por negligencia aislada: se evaluaba el documento, no al beneficiario final.
- La concentración de poder. Cuando el presidente del directorio y el CEO son también los principales accionistas, y además socios en empresas externas, la segregación de funciones queda reducida a un organigrama.
- La supervisión. El esquema operó seis años antes de que el regulador actuara, y aun con la liquidación anunciada la alta dirección tuvo margen para una última operación perjudicial.
Si bien cada una de estas debilidades podría parecer menor por separado, en conjunto configuran lo que denominamos un riesgo de gobierno sistémico: el control interno existe en el papel, pero su efectividad depende de la buena fe de quienes debería controlar.
04Qué nos enseña frente a la regulación boliviana actual
La pregunta inevitable es si un caso así podría ocurrir en Bolivia. Consideramos que la respuesta honesta es sí, y no por falta de norma.
La Ley N° 393 de Servicios Financieros y la Recopilación de Normas para Servicios Financieros de ASFI (Autoridad de Supervisión del Sistema Financiero) contemplan disposiciones sobre gobierno corporativo, operaciones con prestatarios vinculados, control interno, auditoría interna y gestión integral de riesgos. El marco normativo existe. El problema, como en Nodus Bank, no es la ausencia de reglas, sino la capacidad de detectar cuándo quienes las aprueban son quienes las eluden.
Nuestra propia experiencia reciente lo confirma. El 26 de abril de 2023, ASFI determinó intervenir Banco Fassil S.A., atribuyendo su situación a malas decisiones de gestión interna, y anunció que directivos y ejecutivos responsables serían procesados. La intervención se fundamentó en la causal del inciso a) del artículo 511 de la Ley 393, por el incumplimiento en el pago de obligaciones líquidas y exigibles con sus depositantes.
No corresponde equiparar ambos casos, por cuanto los procesos judiciales en Bolivia siguen su curso y las circunstancias difieren. Sin embargo, la coincidencia temporal es elocuente: en el mismo año 2023, dos entidades en jurisdicciones distintas colapsaron por decisiones tomadas desde la alta dirección, no por amenazas externas.
De ambos casos extraemos una taxonomía de señales de alerta que consideramos aplicable a cualquier entidad supervisada. La codificamos como S1 a S5 para facilitar su incorporación en matrices de riesgo y programas de auditoría.
| Señal | Descripción |
|---|---|
| S1 | Concentración de operaciones en contrapartes de reciente creación o con estructura societaria opaca. |
| S2 | Operaciones aprobadas sin identificación verificada del beneficiario final de los fondos. |
| S3 | Traslado a la entidad de activos deteriorados, morosos o sin garantía, desde terceros relacionados. |
| S4 | Operaciones inusuales en la proximidad de eventos regulatorios: planes de regularización, inspecciones o anuncios de intervención. |
| S5 | Concentración de roles: accionista mayoritario que a la vez preside el directorio, dirige la gestión o participa en empresas contraparte. |
Ninguna de estas señales prueba un fraude por sí sola. Pero su presencia simultánea debería activar una revisión independiente inmediata.
05Recomendaciones para entidades y supervisores
Aplicamos el patrón Situación, Riesgo, Impacto y Recomendación para aterrizar lo expuesto.
La situación es que los controles de partes vinculadas descansan, en gran medida, en declaraciones juradas y en la revisión documental de cada operación. El riesgo es que la alta dirección utilice intermediarios para que la vinculación no sea visible. El impacto, como vimos, puede alcanzar la solvencia misma de la entidad, con consecuencias financieras, normativas, legales, operativas y de imagen, y con pérdida de confianza en todo el sistema.
- Verificar el beneficiario final de toda contraparte significativa, no solo del prestatario directo, cruzando información societaria con los registros de directores, accionistas y ejecutivos.
- Fortalecer la independencia efectiva de la auditoría interna, con reporte funcional al comité de auditoría y directores independientes que no dependan del accionista controlador.
- Incorporar auditoría continua con analítica de datos: los mismos principios que aplicamos para correlacionar eventos de seguridad en un SIEM sirven para detectar patrones de flujos circulares de fondos entre la entidad y terceros.
- Establecer canales de denuncia protegidos, con garantías reales para quien reporta conductas de la alta dirección.
- Incluir explícitamente el fraude interno de la alta dirección en la matriz de riesgos, con escenarios y controles específicos, en lugar de tratarlo como un riesgo residual implícito.
- Para el supervisor, intensificar la supervisión basada en riesgos de gobierno corporativo, con atención especial a las operaciones realizadas durante planes de regularización o antes de una intervención.
06Reflexión final
Desde la ciberseguridad hablamos con frecuencia de la amenaza interna, el insider. Solemos imaginarlo como un empleado descontento con acceso privilegiado a sistemas. El caso Nodus Bank nos recuerda una realidad más incómoda.
El insider más peligroso no es quien tiene la contraseña de administrador, sino quien tiene la firma que autoriza las operaciones.
Recalcando que el cumplimiento normativo es el piso y no el techo, esperamos que este caso motive a directorios, comités de auditoría y supervisores a revisar no si sus controles existen, sino si funcionarían cuando el riesgo provenga de quienes los aprobaron.
Fuentes- U.S. Department of Justice, Southern District of Florida. Declaración de culpabilidad del presidente del directorio de Nodus Bank (septiembre 2025).
- El Nuevo Día. Caso Nodus Bank: sentencian en Miami por fraude millonario a banquero que operaba en Puerto Rico (octubre 2026).
- MLex. Former Nodus Bank chair sentenced to prison in US over fraud scheme (octubre 2026).
- American Banker. Ex-CEO of failed bank sentenced for sanctions evasion (2026).
- ASFI. Nota de prensa sobre la intervención de Banco Fassil S.A. (26 de abril de 2023).
- Bloomberg Línea. Intervención de Banco Fassil (abril 2023).
Autor / Redactor / Director