Ethical Hacking
Ethical Hacking
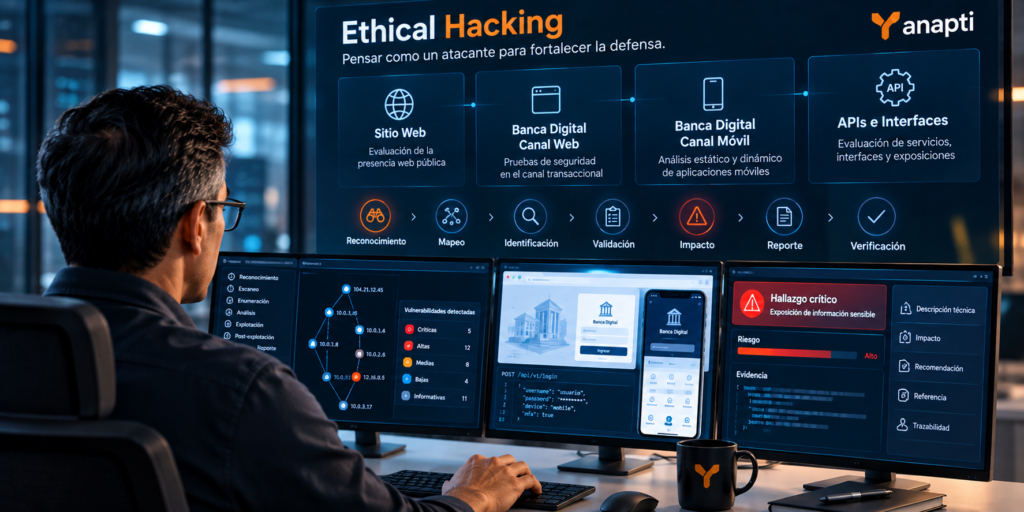
Ethical Hacking
Pensar como un atacante para fortalecer la defensa.
El servicio de Ethical Hacking de YANAPTI evalúa la seguridad de los activos digitales mediante pruebas controladas, autorizadas y técnicamente documentadas, simulando diferentes escenarios de ataque sin perder de vista el riesgo y el contexto particular de cada organización.
Nuestro objetivo no es simplemente encontrar vulnerabilidades, sino determinar cuáles pueden representar un riesgo real, demostrar técnicamente su existencia y proporcionar información útil para su tratamiento.
Un ecosistema digital. Diferentes superficies de ataque.
El alcance se define de acuerdo con los activos, arquitectura, exposición y riesgos de cada organización. Las evaluaciones pueden comprender uno o varios de los siguientes componentes.
Sitio Web
Evaluación de la presencia web pública, tecnologías, configuraciones, componentes y posibles vectores de ataque asociados.
Banca Digital
Canal Web
Evaluación de autenticación, sesiones, autorización, lógica de negocio, exposición de información y controles asociados al canal transaccional web.
Banca Digital
Canal Móvil
Evaluación estática y dinámica de aplicaciones móviles, almacenamiento, comunicaciones, autenticación, plataforma y relación con servicios backend.
APIs e Interfaces
Evaluación de APIs, servicios e interfaces que conectan aplicaciones, canales, plataformas y terceros, considerando autenticación, autorización, exposición y lógica de negocio.
Metodologías internacionales + experiencia propia
No utilizamos una única lista de vulnerabilidades como límite de la evaluación. El proyecto combina metodologías, estándares y guías internacionalmente reconocidas con procedimientos desarrollados y perfeccionados por YANAPTI a partir de la experiencia acumulada en proyectos reales.
Aplicaciones Web
OWASP Web Security Testing Guide (WSTG) y referencias vigentes de OWASP para orientar la identificación y evaluación de riesgos en aplicaciones web.
Aplicaciones Móviles
OWASP MASVS y MASTG como referencias para las pruebas de seguridad estáticas y dinámicas del canal móvil.
APIs
OWASP API Security y técnicas complementarias para evaluar los riesgos propios de APIs, interfaces, autenticación, autorización y lógica de negocio.
Estas referencias no son utilizadas como simples listas de verificación. Se complementan con análisis de riesgo, reconocimiento, técnicas de pentesting y procedimientos propios, adaptando cada proyecto a la arquitectura y realidad del cliente.
Una evaluación estructurada y trazable
El enfoque depende del riesgo
Caja Negra
Evaluación con información mínima, aproximándose a la perspectiva de un atacante externo que inicialmente desconoce la arquitectura interna.
Caja Gris
Combina información limitada, credenciales o determinados conocimientos del entorno para ampliar la profundidad y validar escenarios adicionales.
Caja Blanca
Utiliza información técnica proporcionada por la organización para realizar evaluaciones específicas con mayor conocimiento de la arquitectura.
La modalidad y profundidad no se eligen por costumbre. Se establecen considerando objetivos, criticidad de los activos, arquitectura, riesgos, restricciones operativas, tiempo disponible y alcance autorizado.
Múltiples herramientas. Una sola conclusión profesional.
Las pruebas combinan herramientas libres, comerciales y propietarias, seleccionadas según la tecnología, superficie y tipo de evaluación.
Automatización
Herramientas especializadas permiten ampliar cobertura, descubrir activos, identificar configuraciones, analizar aplicaciones y detectar indicadores que requieren investigación adicional.
Validación humana
Los resultados automatizados son contrastados mediante análisis y pruebas manuales. Una alerta generada por una herramienta no se considera automáticamente una vulnerabilidad confirmada.
La diversidad de herramientas permite contrastar resultados, reducir dependencia de un único fabricante o motor de análisis y disminuir la probabilidad de falsos positivos y falsos negativos.
Inteligencia Artificial como instrumento de apoyo
YANAPTI incorpora Inteligencia Artificial como una capacidad adicional de apoyo al especialista durante diferentes etapas de la evaluación.
Puede utilizarse para correlacionar información, contrastar resultados, apoyar la revisión de evidencias, identificar relaciones entre observaciones y asistir en procesos de validación y documentación.
La IA complementa el criterio profesional; no reemplaza la validación humana ni determina por sí sola la existencia de una vulnerabilidad.
La herramienta cambia. La experiencia permanece.
YANAPTI acumula casi tres décadas de experiencia en tecnología, auditoría, seguridad de la información, ciberseguridad y evaluación de riesgos.
Esa trayectoria permite abordar el Ethical Hacking no solamente desde la perspectiva técnica del ataque, sino también desde su relación con el negocio, los procesos, el cumplimiento, la gestión de riesgos y la realidad operacional de cada cliente.
Especialistas certificados
Los proyectos son ejecutados y supervisados por profesionales con experiencia comprobada y certificaciones internacionales relacionadas con auditoría, seguridad de la información, ciberseguridad, hacking ético y áreas complementarias.
La conformación del equipo se determina según las características y especialización requerida por cada proyecto.
De una vulnerabilidad a una observación útil
Encontrar una debilidad es solamente una parte del trabajo. Cada observación relevante debe proporcionar suficiente contexto para comprender qué se encontró, cómo fue validado, qué riesgo representa y qué debería hacerse.
Priorización según riesgo y contexto.
Explicación clara de la observación identificada.
Información que sustenta técnicamente el hallazgo.
Resultado obtenido durante su validación.
Consecuencias potenciales para la organización.
Orientación para tratamiento y mejora.
Relación con estándares, metodologías o buenas prácticas.
Identificación y seguimiento de cada observación.
Verificación posterior de las correcciones cuando forme parte del alcance contratado.
Primero Ethical. Después Hacking.
Todas las actividades se ejecutan dentro de un alcance previamente autorizado y bajo condiciones acordadas con la organización.
Las técnicas utilizadas, horarios, activos autorizados, restricciones y niveles de profundidad se establecen antes de iniciar las pruebas.
El objetivo no es demostrar hasta dónde puede llegar el pentester, sino obtener evidencia suficiente para que la organización pueda conocer, priorizar y reducir su exposición al riesgo.
Ethical Hacking como capacidad de mejora
Una evaluación de seguridad tiene mayor valor cuando deja de entenderse como una actividad realizada únicamente para cumplir una exigencia y se convierte en parte de un proceso continuo de aprendizaje y fortalecimiento.
Atacamos de manera controlada para que otros no encuentren primero el camino.